«Su envío está retenido: actualice sus datos en el enlace»: un SMS que no actualiza su cuenta, sino que la abre a otros
Un SMS dice que su paquete está detenido o que sus datos deben actualizarse, y basta un enlace. La afirmación que desmentimos, tal cual: un SMS que pide actualizar datos mediante un enlace es un mensaje oficial de Correos o del banco. Veredicto: falso. Correos de Egipto niega pedir datos por enlaces no oficiales y el Banco Central advierte contra los enlaces y contra compartir el código de verificación. Cómo leerlo y qué hacer si ya cayó.
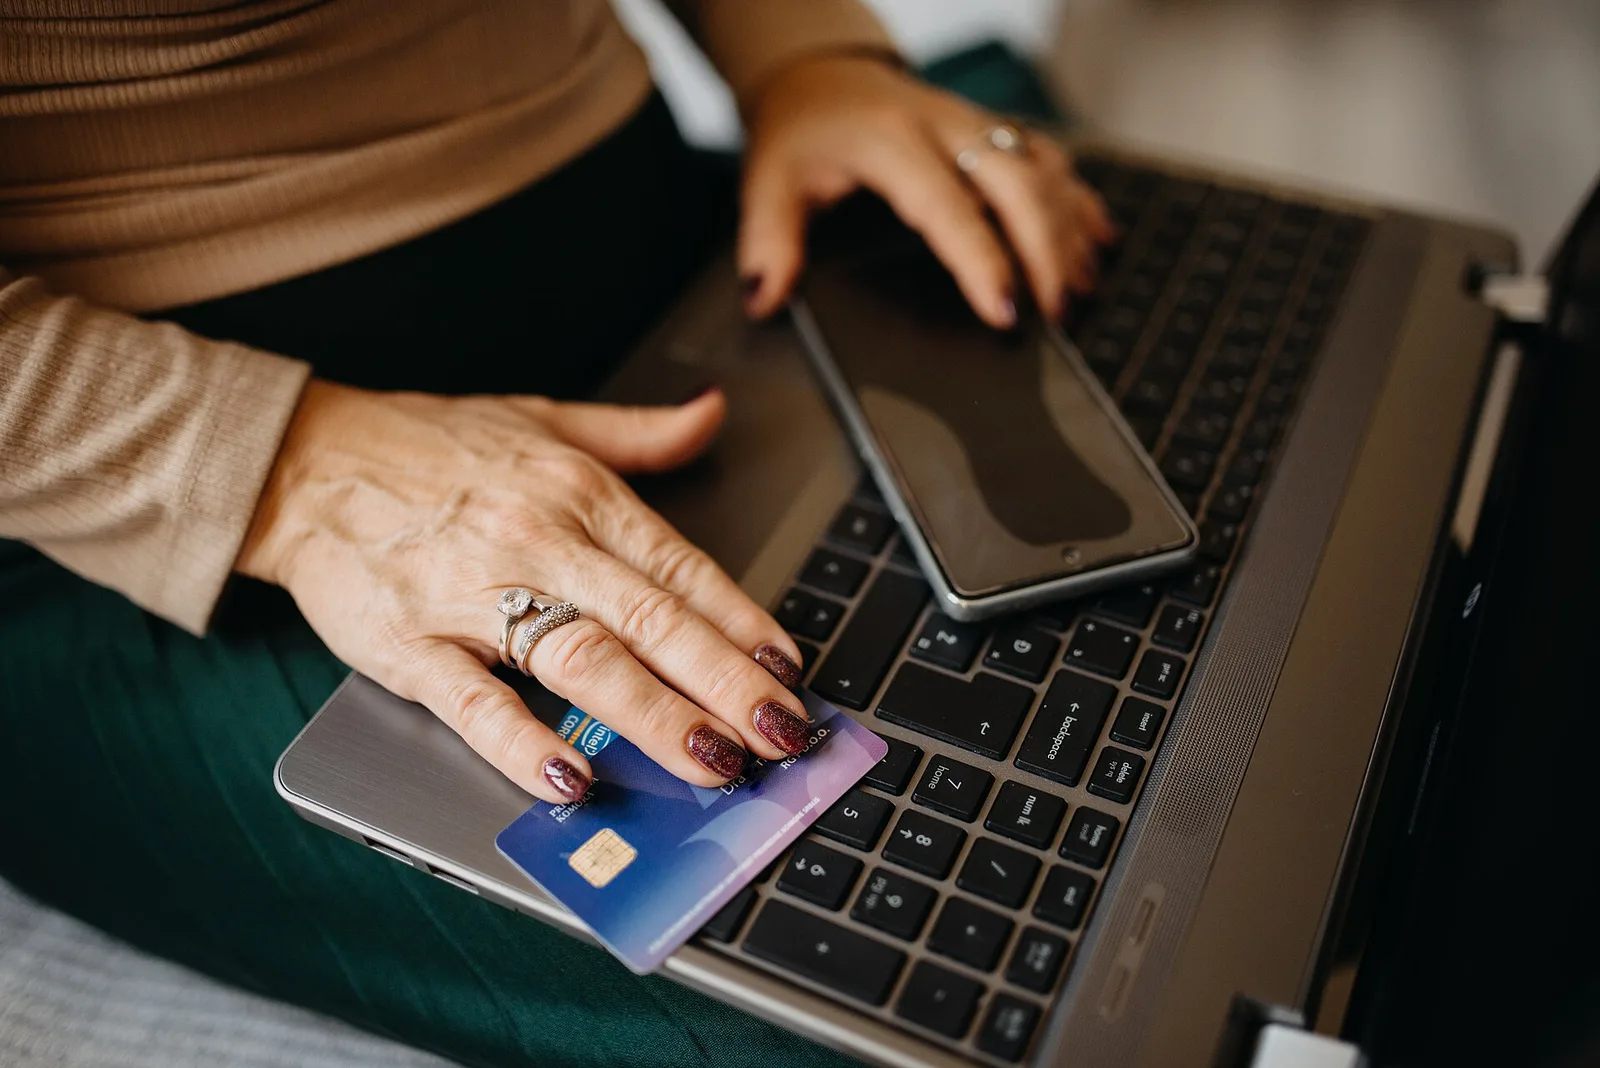
En estas semanas de cada año, cuando las tiendas en línea se saturan de pedidos y los paquetes se acumulan de camino a los hogares antes de que acabe el año, el teléfono pasa a formar parte de la espera. Muchos egipcios conocen ese SMS que llega a mediodía o poco antes de dormir: su envío está retenido, o la dirección está incompleta, o sus datos necesitan actualizarse; después, un único enlace y una frase que mete prisa a quien la lee. El mensaje parece inocente porque coincide exactamente con lo que el destinatario ya tiene en la cabeza: de verdad espera un paquete, de verdad teme que lo devuelvan al origen, y pulsa el enlace convencido de que protege su pedido.
La afirmación que desmentimos aquí es precisa, palabra por palabra: un mensaje que pide actualizar sus datos mediante un enlace es un mensaje oficial de Correos o del banco. El veredicto: falso. La precisión importa, porque el veredicto no niega que el servicio postal y los bancos envíen mensajes auténticos a sus clientes, ni que los envíos se retrasen a veces por causas corrientes. Lo que rechaza es la premisa sobre la que descansa el propio mensaje: que un organismo oficial le pida sus datos confidenciales, o que los actualice, a través de un enlace recibido por SMS. Esa petición, con esa fórmula, no procede ni de Correos ni del banco.
La primera prueba viene del organismo cuyo nombre se suplanta. En un comunicado oficial de Correos de Egipto (Egypt Post), recogido por medios egipcios el 23 de mayo de 2025, la entidad alertó de SMS y correos electrónicos falsos, enviados desde números locales e internacionales, que usan su nombre y contienen enlaces empleados para el phishing, con el pretexto de que un paquete está detenido, de que la dirección tiene un error o de que los datos bancarios requieren confirmación. La entidad afirmó que no solicita a sus clientes información confidencial por mensaje, ni datos detallados sobre sus cuentas o su lugar de residencia, ni contraseñas ni códigos secretos, y que tampoco pide actualizar datos ni pagar gastos de envío mediante enlaces no oficiales; el seguimiento de un envío, añadió, se hace únicamente en su sitio web oficial o en su aplicación. Dicho en lenguaje llano: cualquier mensaje que pida introducir datos en un enlace no es de Correos.
La segunda prueba procede del supervisor de la banca. Según periódicos egipcios del 13 de agosto de 2026, el Banco Central de Egipto y los bancos que operan en el país lanzaron una campaña conjunta de concienciación contra el fraude, cuyos mensajes se difunden con la etiqueta «Juntos combatimos el fraude». La campaña pide a los clientes que no respondan a quien intente robarles los datos o el dinero, que no revelen datos bancarios ni personales durante llamadas sospechosas en las que los estafadores pueden hacerse pasar por empleados de bancos u organismos oficiales, y que no pulsen ningún enlace recibido por SMS o correo electrónico, sobre todo si es desconocido o solicita datos personales o bancarios. La etiqueta no es nueva en la labor divulgativa del Banco Central: encabezó un contenido educativo atribuido a la entidad y publicado por la plataforma Al-Masrafiyun, del Instituto Bancario Egipcio, el 25 de septiembre de 2025. Hasta el momento de escribir estas líneas, ese es el mensaje que consta públicamente.
Lo más específico de esa campaña es el código de verificación. En un mensaje de concienciación del Banco Central recogido por la prensa egipcia el 29 de agosto de 2026, se advertía contra compartir con nadie el código de verificación temporal: solo vale para un uso y se envía al teléfono vinculado a la cuenta para confirmar un pago, de modo que quien lo obtiene puede ejecutar operaciones en nombre del titular. La razón es sencilla. El código no se le envía para que demuestre su identidad ante alguien, sino para confirmar una operación que ya está en marcha. Quien se lo pide le está pidiendo, en realidad, que sea usted quien complete la operación que él ha iniciado. Por eso se le llama la última línea de defensa: lo anterior puede contenerse bloqueando la tarjeta y cambiando las credenciales de acceso, pero si esta cae, cae todo.
¿Qué es, entonces, lo cierto? Es cierto que Correos y los bancos envían mensajes, pero su función es informar, no interrogar: un aviso de que ha llegado un paquete, una alerta por un cargo en la cuenta, la confirmación de una hora de entrega. El mensaje auténtico le cuenta lo ocurrido y le deja comprobarlo por sí mismo en un lugar que usted conoce; el falso le pide que introduzca sus datos en un lugar que ha elegido él. Esa es la diferencia práctica que ahorra cualquier análisis. Su banco no necesita preguntarle el número de su tarjeta porque ya lo tiene, y Correos no necesita en absoluto el número de su tarjeta para entregarle un paquete.
De ahí que el mensaje pueda leerse antes de pulsar nada. Bastan cuatro señales: urgencia o amenaza de suspensión o cancelación si no actúa de inmediato; un enlace presentado como única solución; la petición de datos que nunca se piden; y un contexto que usted no ha solicitado. El comunicado de Correos detalló lo que no debe entregarse a nadie ni introducirse en páginas o enlaces no oficiales: los números del reverso de la tarjeta, su fecha de caducidad, el PIN, el número del documento de identidad y cualquier información de cuentas a personas desconocidas; la concienciación del Banco Central añade el código de verificación temporal. Otro rasgo del phishing es que el mensaje llegue en nombre de una entidad cuando usted espera un paquete de otra, o cuando no ha pedido nada.
Nada de esto equivale a una noticia sobre una oleada concreta de mensajes en una fecha determinada; hasta el momento de escribir estas líneas, nada indica que la haya, y el problema es estacional por naturaleza. Con el pico de las compras por internet y de las entregas de fin de año, aumenta el número de personas que de verdad esperan un paquete cuando llega el mensaje, y eso, por sí solo, es lo que hace que la mentira funcione. No resulta convincente por sí misma, sino porque encaja con una espera real. El estafador no necesita conocerle; solo necesita enviar el mensaje en el mes en que muchos esperan un paquete.
La regla de oro es una sola: no verifique un mensaje con el propio mensaje. Ni el enlace que contiene ni el número que figura en él sirven para comprobarlo, porque ambos son obra del remitente. Vuelva a un canal que haya elegido usted: el sitio web oficial de Correos o su aplicación para seguir el envío, y la aplicación de su banco, el número de atención al cliente publicado en el sitio oficial de su banco, o su sucursal, para consultar su cuenta. Acceda al sitio tecleando usted mismo la dirección, no pulsando lo que le han enviado. Si quiere denunciar un mensaje sospechoso que suplanta el nombre de la entidad, tome el canal y el número de denuncia del sitio oficial o de la aplicación de Correos el día que los necesite: los números y los canales cambian, y un número nunca debe tomarse de un mensaje ni de un artículo.
Si la puerta ya se ha abierto y usted ha introducido sus datos, la rapidez es todo lo que tiene, y los pasos son pocos y claros. Avise a su banco de inmediato por su canal oficial, pida que bloqueen la tarjeta o congelen los movimientos, cambie las credenciales de acceso a la aplicación bancaria y cualquier contraseña que haya repetido en otro sitio, y después presente una denuncia ante la autoridad competente. Los detalles de la denuncia y lo que tipifica como delito la Ley de Lucha contra los Delitos de Tecnología de la Información, número 175 de 2018, los hemos tratado en un artículo aparte, publicado el 30 de octubre de 2026. No dé por hecho un resultado concreto ni espere una promesa de nuestra parte: la rapidez aumenta la posibilidad de limitar el daño, pero no garantiza nada, y valorar cada caso corresponde a su banco y a la autoridad competente.
Hay un paso que no suele figurar en los consejos: no introduzca datos con prisa y no los introduzca a solas. La prisa es en sí una herramienta del estafador, y un minuto dedicado a preguntar a alguien de casa suele bastar para desbaratar el mensaje. Conviene recordar una regla que la prensa egipcia atribuyó al Banco Central el 7 de octubre de 2026: las empresas de mensajería y correos, igual que los bancos, no solicitan datos de los clientes por llamada telefónica, y lo correcto es no atender ninguna petición de actualizar datos mediante un enlace que no sea de confianza. Lo más importante es que el aviso llegue a quienes tienen menos experiencia con estos mensajes: quien recibe los pedidos de la familia y no sigue estas tretas, quien compra por primera vez desde una aplicación, y quien cree que su familiaridad con el móvil basta para protegerlo. Dígales una frase que puedan memorizar: ni número de tarjeta, ni PIN, ni código de verificación a nadie, aunque diga que es del banco.
La buena noticia es que el eslabón más débil de esta cadena de fraude es el que usted tiene en la mano. Sin su acción, el mensaje es papel mojado: no responda, no discuta, no pulse; bórrelo o ignórelo, y denúncielo por el canal oficial si lo desea. Quien nunca llega a caer en la trampa está mucho mejor que quien reclama después; abstenerse aquí es mucho más barato que el remedio, y no cuesta más que dos segundos de calma ante una pantalla que le apremia.
Vuelva a ese mensaje con su paquete esperando detrás. El camino correcto hacia él es corto y conocido: abra la aplicación o el sitio de Correos e introduzca el número de seguimiento. Si el envío está detenido, se verá allí; y si no lo está, el mensaje no era más que una puerta abierta a su cuenta. La afirmación con la que empezamos, que un mensaje que pide actualizar sus datos mediante un enlace es un mensaje oficial de Correos o del banco, es falsa, y las entidades cuyo nombre se utiliza lo han dicho ellas mismas. La frase que merece quedarse en su teléfono es más simple que todo lo anterior: el enlace que le pide sus datos no actualiza su cuenta, sino que la abre a otros.
Noticias relacionadas
«La inyección del resfriado cura el catarro»: falso, y lo que dicen los ensayos sobre la «fuerza» de la vena
«Olvídate de las pastillas, ponte una inyección y volverás a estar en pie» es un consejo que reaparece con el primer frío de cada año. Examinamos dos afirmaciones: que la «inyección del resfriado» cura el catarro y que la inyección es más potente que las pastillas por naturaleza. Veredicto: falso. Lo respaldan la composición de la mezcla, los ensayos que comparan la vena con la boca y una guía oficial egipcia. La vía la decide solo el médico.
22 de noviembre de 2026 · 9 min de lectura
«Las nawwat tienen fechas fijas que el calendario conoce de antemano»: engañoso. La temporada es real, la fecha no
Cada noviembre vuelve a los teléfonos la misma tabla: al-Miknasa el 16 de noviembre, Qasim el 4 de diciembre, como si la lluvia tuviera cita en el calendario. La Autoridad General de Meteorología afirma que no hay fecha científica fija para las nawwat y que los nombres son populares, no oficiales. La tabla se atribuye a dos organismos y no la vimos en ninguno. Examinamos la afirmación, respetamos el legado marinero y explicamos cómo comprobarla.
16 de noviembre de 2026 · 8 min de lectura
«La vacuna de la gripe es la que te da la gripe»: ¿qué contiene realmente la inyección estacional?
Con el primer frío del otoño y la vuelta al colegio, reaparece la misma frase: «me puse la vacuna y a la semana caí con gripe». Examinamos solo esta afirmación: ¿la vacuna estacional contra la gripe transmite la enfermedad? Veredicto: falsa. La razón está en la propia composición de la vacuna, en las dos semanas que el cuerpo necesita para generar inmunidad y en otros virus invernales a los que se culpa injustamente.
1 de noviembre de 2026 · 7 min de lectura